Mission : protéger les données, les organisations et l’humain
Cybersécurité, intelligence artificielle et nouvelles technologies : pourquoi la protection de l’entreprise commence aussi par l’organisation du travail et la maîtrise de nos usages numériques ?
Le saviez-vous ? Octobre est le mois européen de la cybersécurité. En France, le Cybermois 2026, dont c’est la 14e édition cette année, invite entreprises, organisations et citoyens à adopter de meilleurs réflexes face aux risques numériques.
Cette année, la campagne est portée par le site Cybermalveillance.gouv.fr et choisit un message volontairement accessible : « Se Cyber Protéger, ce n’est pas si bête ».
Mais derrière les mots de passe, le phishing, les sauvegardes et les antivirus se cache une question plus profonde.
Que cherchons-nous réellement à protéger ?
Nos données, nos systèmes informatiques et notre activité, mais aussi les personnes qui travaillent dans nos organisations, leur capacité à décider, à comprendre les outils qu’elles utilisent et à conserver la maîtrise de leur travail.
À l’heure où l’intelligence artificielle s’installe dans les usages professionnels, la cybersécurité ne peut donc plus être abordée uniquement comme une problématique technique.
Elle devient aussi une question d’organisation, de management et de responsabilité.
Cybersécurité des TPE-PME, un risque devenu quotidien. En effet, la transformation numérique a profondément changé nos organisations à travers de nombreux outils et désormais les intelligences artificielles génératives.
L’information circule partout et de plus en plus rapidement. Cette transformation apporte d’immenses gains de productivité. Elle multiplie aussi les points d’entrée et les comportements à maîtriser.
81 % des TPE-PME disposent d’un antivirus et 68 % déclarent effectuer des sauvegardes externes, seulement 33 % forment ou sensibilisent leur personnel à la cybersécurité.
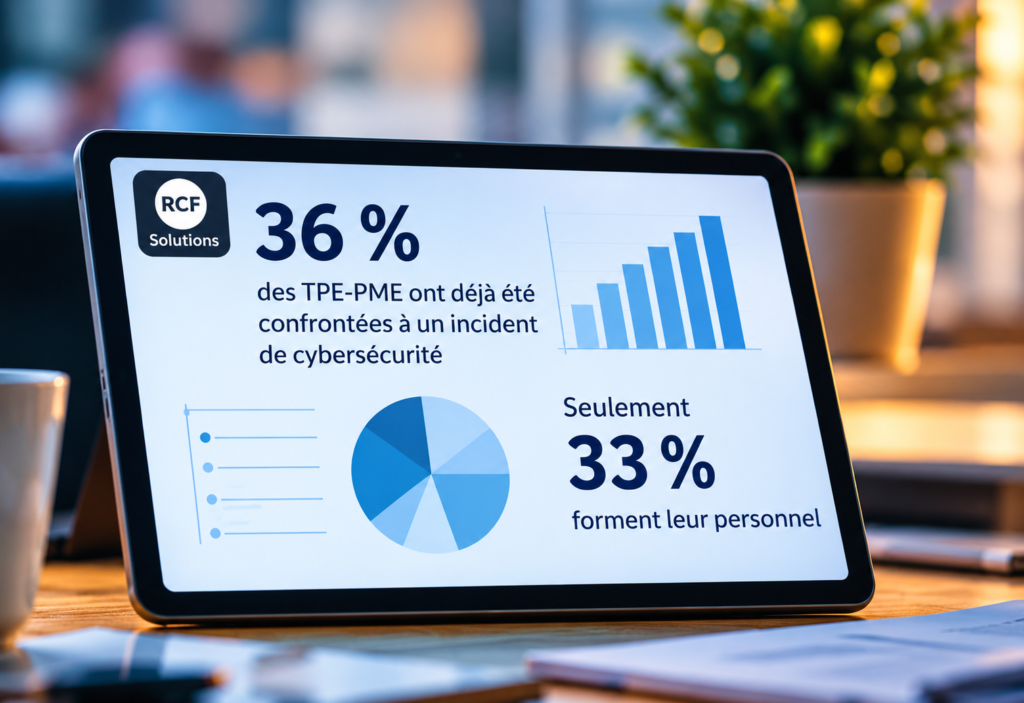
Ce décalage est essentiel et révèle que nous sécurisons volontiers les machines, mais sans toujours sécuriser les usages.
La première faille est organisationnelle
Imaginons quelques situations ordinaires :
- Un salarié quitte une entreprise. Son adresse électronique est supprimée, mais certains accès à des plateformes restent actifs.
- Une équipe ne retrouve plus un document et recrée une copie dans un espace partagé différent.
- Un manager communique ponctuellement son mot de passe à un collaborateur pour lui permettre d’avancer rapidement.
- Une salariée utilise son espace personnel de stockage parce que l’architecture documentaire de l’entreprise est trop complexe.
- Un collaborateur copie dans une intelligence artificielle un contrat, un compte rendu de réunion ou un fichier client afin d’en obtenir une synthèse.
Aucune de ces situations ne ressemble à une cyberattaque. Pourtant, chacune crée une vulnérabilité et aucune ne sera totalement résolue par l’installation d’un antivirus supplémentaire. Conclusion, le problème est bien organisationnel.
Protéger les données, c’est préserver notre capacité à décider
La réflexion sur la sécurité numérique rejoint aujourd’hui une interrogation plus large sur notre rapport à la technologie. Elle suppose de préserver la capacité des personnes à comprendre l’usage qui est fait des données, de les former face aux transformations et de penser une innovation capable de libérer du temps et des capacités humaines plutôt que de créer de nouvelles formes de dépendance ou de surcharge.
Cette réflexion pose une question très concrète aux organisations : qui maîtrise réellement l’information dans l’entreprise ? Où est-elle stockée ? Qui peut l’utiliser ou la transmettre ? Qui décide des technologies auxquelles elle peut être confiée ? Et les collaborateurs comprennent-ils réellement les outils qu’ils utilisent ?
À l’ère de l’IA générative, la maîtrise de l’information devient ainsi indissociable de la maîtrise de l’organisation.
En quelques secondes, un collaborateur peut désormais demander à une IA de rédiger un courrier, synthétiser un contrat, analyser un tableau, préparer une présentation, produire un compte rendu ou comparer plusieurs documents. Le potentiel est considérable.
Mais avant même de demander « Que peut faire l’IA pour nous ? », une entreprise devrait se poser une autre question « Qu’avons-nous le droit de lui confier ? »
La CNIL recommande aux organisations d’encadrer l’utilisation de l’IA générative par des politiques ou chartes internes précisant notamment les usages autorisés et interdits. Elle recommande également de former les utilisateurs et de déterminer quelles données personnelles ou confidentielles ne doivent pas être communiquées à certains services d’IA.
L’enjeu n’est donc pas d’interdire l’intelligence artificielle. Il est de l’organiser, car l’absence de règle n’empêche pas l’usage. Elle crée simplement un usage non maîtrisé.
La surcharge de travail peut aussi devenir un risque cyber
Une personne qui gère simultanément ses mails, ses réunions à distance, son téléphone, ses dossiers, plusieurs logiciels métiers et une succession de notifications finit nécessairement par arbitrer. Cela impacte sa capacité d’attention, sa vigilance.
Lorsqu’une personne travaille dans l’urgence, elle vérifie moins :
- Un mail paraît crédible : elle clique.
- Une demande semble provenir de son dirigeant : elle répond.
- Un document doit partir immédiatement : elle choisit l’outil le plus rapide plutôt que le plus approprié.
- Un code est demandé : elle le transmet.
La gestion de la charge de travail, la réduction des interruptions et la clarification des processus peuvent donc contribuer indirectement à la sécurité numérique. La cybersécurité nous ramène ici à une notion fondamentale : le temps nécessaire pour exercer son discernement.
La technologie doit-elle nous faire gagner du temps… ou accélérer encore le travail ?
Cette question dépasse largement le sujet de la cybersécurité. Chaque nouvel outil numérique nous promet un gain de temps. Pourtant, dans de nombreuses organisations, les outils se superposent : une messagerie professionnelle, une messagerie instantanée, un CRM, un logiciel métier, plusieurs espaces de stockage, des tableaux parallèles, puis désormais différentes solutions d’IA.
Le temps économisé par la technologie peut alors être absorbé par la multiplication des sollicitations qu’elle génère.
D’un point de vue managériale, l’innovation devrait permettre de libérer du temps et des capacités humaines. Avant d’ajouter un nouvel outil, trois questions méritent donc d’être posées :
- Quel problème voulons-nous résoudre ?
- Quel usage voulons-nous améliorer ?
- Quel temps voulons-nous réellement libérer ?
En se souvenant d’une chose : un outil supplémentaire n’est pas nécessairement une transformation numérique réussie.
Former plutôt qu’imposer : un enjeu de cybersécurité et de conduite du changement
Une transformation technologique fonctionne durablement si les collaborateurs comprennent son fonctionnement, ses objectifs et ses limites.
Former ne consiste donc plus uniquement à montrer comment utiliser un outil. Il faut également apprendre à déterminer quand l’utiliser, avec quelles informations, dans quelles limites et avec quelles vérifications, surtout avec l’intelligence artificielle générative.
La CNIL rappelle d’ailleurs qu’une confiance excessive dans les résultats d’une IA générative peut conduire à des décisions erronées. Elle recommande donc de sensibiliser les utilisateurs à leur fonctionnement et à leurs limites.
La compétence numérique de demain ne sera pas seulement technique. Elle reposera également sur le discernement.
Cybermois 2026, une invitation à commencer par regarder son organisation
C’est effectivement une excellente occasion pour réaliser un premier diagnostic des usages numériques de l’organisation de votre entreprise.
Vous pouvez poser les questions posées ci-dessus. Les réponses obtenues pourront révéler bien davantage que des failles de sécurité et feront souvent apparaître des doublons, des pertes de temps, des outils inutilisés, des processus devenus trop complexes ou des responsabilités mal définies.
C’est là que cybersécurité et performance organisationnelle se rejoignent. Une information mieux structurée est plus facile à retrouver. Elle est également plus facile à protéger.
7 réflexes organisationnels pour mieux protéger son entreprise
La sécurité numérique peut commencer par des décisions très concrètes :
- Cartographier les outils et les accès
- Définir clairement les responsabilités
- Structurer l’information
- Encadrer l’usage de l’IA
- Former les collaborateurs
- Prévoir les arrivées et les départs
- Réinterroger régulièrement l’organisation
La cybersécurité devient alors non plus une succession d’interdictions mais une culture organisationnelle partagée. Elle ne se limite pas à une question informatique.
FAQ – Cybersécurité, organisation et intelligence artificielle
La cybersécurité est-elle seulement une question informatique ?
Non. Les solutions techniques sont indispensables, mais les droits d’accès, les processus, le stockage des documents, la formation et les comportements relèvent également de l’organisation et du management.
Pourquoi l’intelligence artificielle change-t-elle la cybersécurité de l’entreprise ?
Parce qu’elle permet de traiter très facilement des volumes importants d’informations. En l’absence de cadre précis, des collaborateurs peuvent communiquer involontairement des données personnelles, confidentielles ou stratégiques à des services externes.
Pourquoi mettre en place une charte IA ?
Une charte adaptée aux usages réels permet de préciser les outils autorisés, les informations qui peuvent ou non être utilisées, les règles de vérification et les responsabilités. La CNIL recommande aux organismes d’encadrer les usages de l’IA générative par des politiques ou chartes internes.
Le Cybermois 2026 nous permet de nous rappeler les gestes essentiels de la cybersécurité, mais il peut également être l’occasion de nous poser une question plus ambitieuse : quelle organisation numérique voulons-nous construire ?
Une organisation dans laquelle les outils se multiplient sans véritable gouvernance ? Ou une organisation dans laquelle la technologie reste au service du travail, de la performance et des personnes ?
La transformation numérique ne devrait pas nous obliger à choisir entre performance, sécurité et humain. Une organisation mature est celle qui réussit à tenir les trois ensemble.
Chez RCF Solutions, nous accompagnons les dirigeants et leurs équipes dans l’analyse et l’optimisation de leur organisation du travail : audit organisationnel, gestion du temps et de la charge de travail, structuration des usages numériques, conduite du changement, formation et intégration raisonnée de l’intelligence artificielle.
Parce qu’avant d’ajouter un nouvel outil, il faut parfois commencer par comprendre comment nous travaillons réellement.
Et si le Cybermois devenait l’occasion de reprendre le contrôle de votre organisation numérique ?